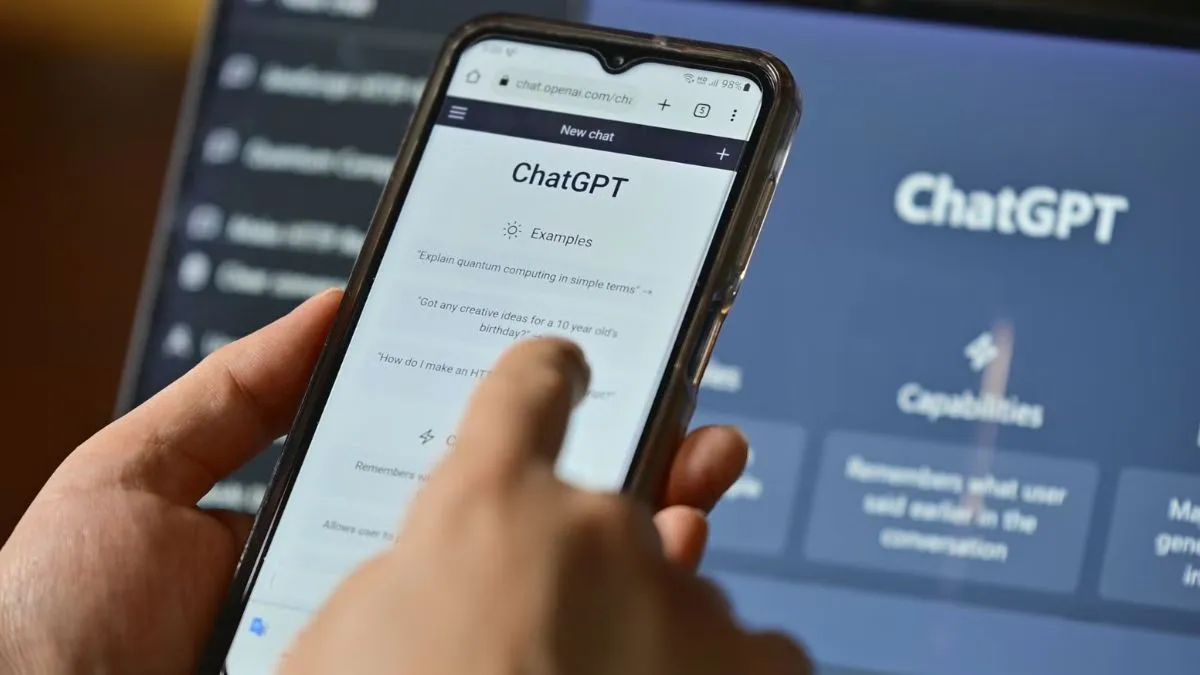
ChatGPT के दुनियाभर में करोड़ों यूजर्स हैं। भारत में भी इस एआई टूल को बड़े पैमाने पर यूज किया जा सकता है। OpenAI के इस टूल को तीन भारतीय मूल के लड़कों ने हैक कर लिया। साथ ही, इसकी कई कमियों को भी उजार किया है। भारतीय मूल के ये तीनों लड़के कोई प्रोफेशनल हैकर्स नहीं थे, बल्कि साइबर सिक्योरिटी रिसर्चर्स थे, जिन्होंने बग-बाउंटी प्रोग्राम के तहत ChatGPT में सेंध लगाकर दिखाई। कंपनी की तरफ से इन तीनों को 5.5 लाख रुपये का ईनाम भी दिया गया।
कौन हैं भारतीय मूल के लड़के?
भारतीय मूल के ये साइबर सिक्योरिटी रिसचर्स हर्ष जायसवाल, मोहन पेधापति और राहुल मैनी हैं। साइबर सिक्योरिटी रिसर्चर्स की इस टीम को हर्ष जायसवाल लीड कर रहे थे। हर्ष हैक्ट्ऱ़ॉन एआई के को-फाउंडर हैं और उन्हें बग-बाउंटी में 10 साल से ज्यादा का अनुभव है। वो जोमैटो, एप्पल जैसी कंपनियों के बग-बाउंटी प्रोग्राम में हिस्सा ले चुके हैं।
वहीं, उनकी टीम में शामिल मोहन पेधापति भी हैक्ट्रॉन के सीटीओ और को-फाउंडर हैं। मोहन आंध्र प्रदेश के कॉलेज से बीटेक कर चुके हैं और वेब एक्सप्लॉइटेशन एक्सपर्ट हैं। इस टीम में शामिल राहुल मैनी दिल्ली के भारती विद्यापीठ से पढाई कर चुके हैं और वल्नरबिलिटी रिसर्चर हैं। वो अमेरिकी कंपनी AT&T के हॉल ऑफ फेम में भी जगह बना चुके हैं।
कैसे हैक किया सिस्टम?
भारतीय मूल के ये तीनों रिसर्चर्स OpenAI की तरफ से चलाए जा रहे बग बाउंटी प्रोग्राम के तहत सिस्टम में सेंध लगाने का काम किया। 72 घंटे तक चले इस प्रोग्राम में रिसर्चर्स ने OpenAI के कर्मचारियों के अकाउंट्स से लेकर प्राइवेट गिटहब तक को एक्सेस कर लिया। अमेरिकी पब्लिकेशन द वॉल स्ट्रीट जर्नल के मुताबिक, OpenAI के सिस्टम में खामी तलाशने के लिए चलाए गए इस प्रोग्राम में रिसर्चर्स ने Anthropic के Claude AI की मदद से सिस्टम में एंटर किया।
रिपोर्ट के मुताबिक, इस बग बाउंटी प्रोग्राम में रिसर्चर्स ने OpenAI की कई खामियों को उजागर करने का काम किया। इसके लिए कंपनी की तरह से उन्हें 6,500 डॉलर्स यानी लगभग 5.5 लाख रुपये का ईनाम भी दिया गया। इसमें खास तौर पर लॉग-इन टोकन से जुड़ी एक कमजोरी का पता लगाया, जिसमें OpenAI के कर्मचारियों के अकाउंट्स में सेंध लगाकर Codex अकाउंट के जरिए कंपनी के प्राइवेट गिटहब का एक्सेस ले लिया।
यह भी पढ़ें - Spam Call पर TRAI की सख्ती, जारी हुए नए नियम, फर्जी ऑटोमैटेड कॉल्स पर लगेगी लगाम